
La adopción masiva de herramientas de IA en las empresas, los departamentos de TI se enfrentan a un doble desafío: por un lado, la Shadow AI (empleados utilizando aplicaciones y agentes no autorizados que exponen datos confidenciales); por otro, la llegada de nuevos ciberataques diseñados para manipular estos modelos, como la inyección de prompts (prompt injection) o las evasiones de seguridad (jailbreaks).
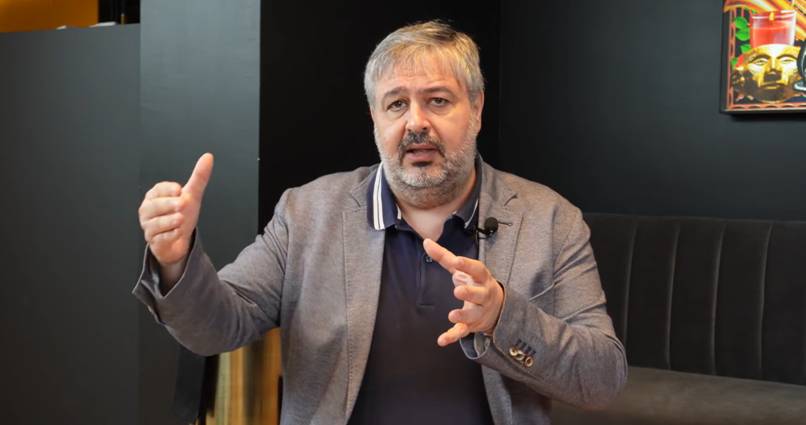
Para profundizar en este escenario y en los retos que plantea para las organizaciones, PR Noticias ha entrevistado a Eusebio Nieva, director técnico de Check Point Software para España y Portugal, quien analiza el avance de la Shadow AI, los riesgos asociados al uso no controlado de estas herramientas y las medidas que pueden adoptar las empresas para proteger sus datos e infraestructuras. A continuación, recogemos la entrevista completa.
¿Qué es exactamente la Shadow AI y por qué está ganando tanto protagonismo en el entorno corporativo?
La Shadow AI es el uso no autorizado de herramientas, aplicaciones y modelos de inteligencia artificial por parte de los empleados sin el conocimiento ni la aprobación del departamento de TI. Está ganando un gran protagonismo debido a la rapidez con la que estas soluciones incrementan la productividad individual, lo que lleva a los profesionales a adoptar plataformas por su cuenta para agilizar sus tareas diarias. En Check Point Software protegemos los entornos empresariales, como redes, la nube, dispositivos de usuario y sistemas de IA, a través de una arquitectura unificada enfocada en la prevención. Todo se coordina mediante una política única, una misma plataforma de gestión y el uso compartido de inteligencia frente a amenazas en toda la organización.
¿Cómo impacta el riesgo de la Shadow AI en la seguridad de las empresas?
El impacto radica principalmente en la pérdida de control sobre la superficie de ataque y el flujo de la información corporativa. Al utilizar plataformas externas no auditadas, las compañías abren brechas invisibles por donde pueden producirse filtraciones masivas de información, accesos no autorizados o vulnerabilidades técnicas. Ante este escenario, en mi empresa tomamos la delantera con una estrategia doble en inteligencia artificial: utiliza la IA como un escudo avanzado para neutralizar ciberamenazas en tiempo real y, de forma paralela, despliega soluciones especializadas para blindar los sistemas, agentes e infraestructuras de IA que las empresas están adoptando a gran velocidad.
¿Qué datos confidenciales ponen en riesgo los empleados al utilizar herramientas de IA no autorizadas?
Los empleados suelen poner en riesgo desde código fuente propio, secretos comerciales y datos financieros hasta información sensible de clientes o planes estratégicos de negocio. Al introducir estos datos en prompts de servicios públicos o no verificados, existe el peligro de que dicha información pase a formar parte del conjunto de entrenamiento del modelo. Para plantar cara a este fuego cruzado de ciberamenazas, nosotros damos un golpe en la mesa con una plataforma unificada que revoluciona el sector: simplificamos la ciberseguridad al llevar la prevención proactiva a cada rincón del mapa digital, desde redes locales y la nube hasta entornos SaaS y la propia inteligencia artificial.
¿Por qué las empresas tienen cada vez más dificultades para controlar qué herramientas de IA utilizan sus empleados?
La dificultad reside en la propia naturaleza accesible y basada en la nube de estas aplicaciones, las cuales no requieren instalación local y se pueden utilizar mediante un simple navegador web o dispositivo personal. Un problema adicional es la cesión de permisos indirectos por parte del usuario para que estas aplicaciones accedan a aplicaciones corporativas, para, por ejemplo, conectar estas plataformas con el correo electrónico o con herramientas ofimáticas, CRMs… de manera que el usuario consiga ser más productivo. Esta dispersión hace que los métodos tradicionales de supervisión de red queden obsoletos. Por esta razón, la arquitectura de ecosistema abierto que tenemos rompe esquemas al apostar por la integración en lugar del encierro tecnológico: permite poner en común la inteligencia frente a amenazas, resolver fallos de seguridad en las herramientas que el cliente ya utiliza y sumar fuerzas allí donde se multipliquen los resultados.
¿Qué riesgos supone la Shadow AI para la reputación y la confianza de una marca?
La Shadow AI puede desencadenar brechas de privacidad públicas, incumplimientos normativos graves y la exposición no deseada de propiedad intelectual. Un incidente de este tipo mina la confianza de los clientes, genera desconfianza en los inversores y puede derivar en duras sanciones regulatorias. En Check Point Software convertimos la inteligencia artificial en un arma defensiva para neutralizar ciberataques en tiempo real y, a la par, blindamos el ecosistema de herramientas, agentes e infraestructuras de IA que las empresas integran hoy en su día a día.
¿Cómo afecta el uso no controlado de IA a los departamentos de marketing y comunicación?
Estos equipos suelen ser de los más expuestos al utilizar habitualmente la tecnología para redactar notas de prensa, analizar estrategias o generar contenido visual. El riesgo radica en la filtración involuntaria de lanzamientos confidenciales o información de clientes antes de tiempo, así como en la posible violación de derechos de autor. Con el objetivo de resguardar estas operaciones, blindamos la totalidad de la infraestructura mediante un modelo preventivo e integrado que despliega una directiva de seguridad centralizada para toda la empresa.
¿Qué señales deberían alertar a una empresa sobre la presencia de Shadow AI en su organización?
Entre las principales alertas destacan el aumento inusual del tráfico saliente hacia dominios web conocidos de servicios GenAI, el uso de cuentas de correo corporativo para registrarse en nuevas plataformas SaaS y variaciones anómalas en los flujos de trabajo habituales. En el terreno práctico, la filosofía de ecosistema abierto de nosotros rompe con los viejos dogmas: demuestra que la ciberseguridad eficaz no radica en el fabricante del software, sino en la capacidad de las soluciones para conectarse entre sí y potenciar la inteligencia del escudo global.
¿Cómo pueden las empresas permitir el uso de la IA sin frenar la innovación ni la productividad?
Las empresas deben implantar políticas claras de uso aceptable junto con soluciones de gobernanza y protección en tiempo real que garanticen la visibilidad de los datos sin bloquear el trabajo de los empleados. La clave consiste en educar a la plantilla y habilitar herramientas supervisadas donde la seguridad actúe como un facilitador. Con este fin, embebemos la inteligencia artificial en el corazón de su plataforma para neutralizar ciberataques a ritmo automatizado, al tiempo que blinda las propias infraestructuras de IA que las empresas incorporan a su operativa.
¿Qué medidas concretas debería adoptar una empresa española para controlar la Shadow AI de forma eficaz?
El primer paso es realizar una auditoría completa del uso de aplicaciones en la nube para identificar las herramientas no autorizadas utilizadas de forma directa y de forma indirecta (por conexión a herramientas permitidas por la compañía). El segundo paso es la gobernanza de los datos por herramientas y riesgo. Por último, es crucial establecer los controles adecuados para controlar el comportamiento tanto de los usuarios como de las aplicaciones, en combinación con los datos permitidos. Por supuesto, en la mayoría de las ocasiones, resulta crucial adaptar estos controles al cumplimiento del Reglamento de Inteligencia Artificial de la UE (EU AI Act) y al Esquema Nacional de Seguridad (ENS), implementando soluciones de prevención de pérdida de datos (DLP) y guardarraíles en el puesto de trabajo. Todo este despliegue cobra pleno sentido gracias a la apuesta que nosotros aplicamos por una plataforma unificada que elimina la complejidad operativa: consolida la protección preventiva en un solo frente capaz de blindar desde las redes locales y la nube hasta las aplicaciones SaaS y los motores de IA.
Seguiremos Informando…